


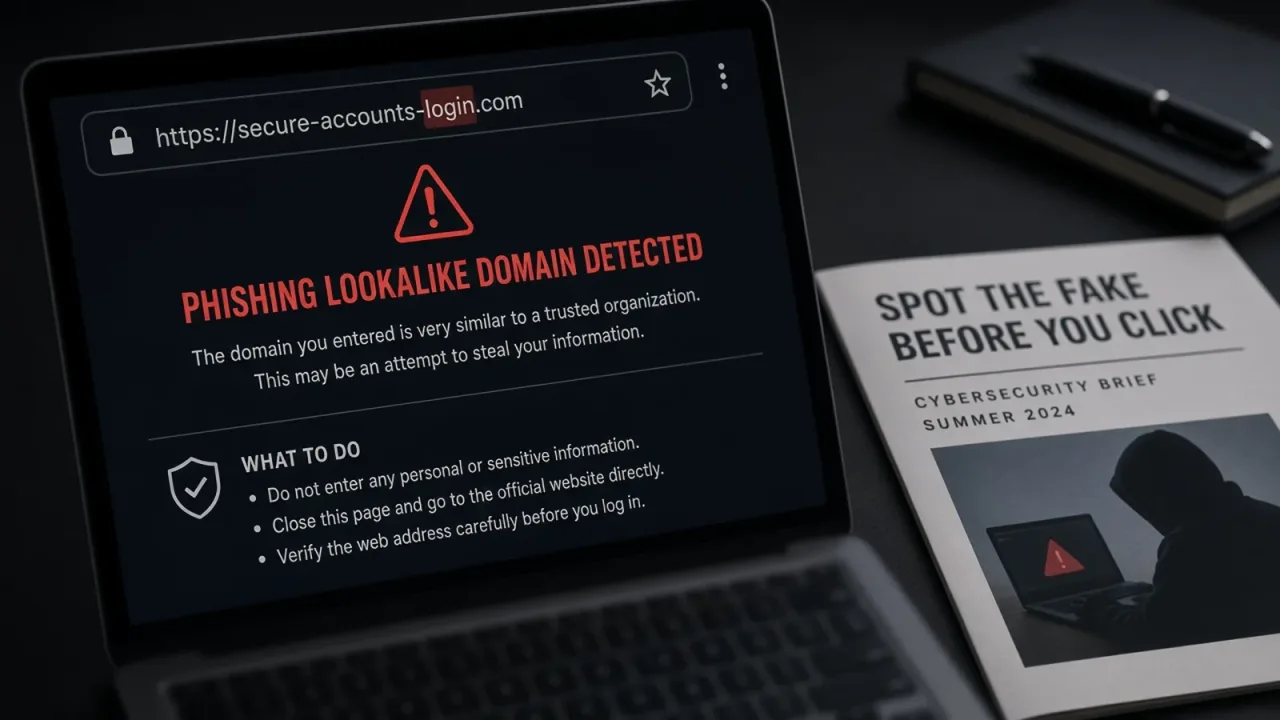
مهاجمان دامنههایی با یک حرف جابهجا یا پسوند متفاوت شبیه صرافیهای معروف ساختهاند تا اطلاعات ورود و کد تأیید دومرحلهای کاربران را بدزدند و موجودی را خالی کنند.
لینک از کجا میرسد و صفحه جعلی چه شکلی است؟
لینکها معمولاً از طریق پیامک فوری، ایمیل «امنیتی»، تبلیغات پولی بالای نتایج جستجو، یا پیام در شبکههای اجتماعی پخش میشوند. صفحه ورود با دقت از رابط واقعی کپی شده و حتی گواهی امنیتی ساده ممکن است کاربر عجول را آرام کند. تفاوت در یک حرف دامنه، خط تیره اضافه، یا پسوندی مثل .net بهجای دامنه رسمی است—جزئیاتی که در موبایل و با عجله بهسختی دیده میشود.
پس از وارد کردن رمز و کد دومرحلهای، مهاجم همان لحظه وارد حساب واقعی میشود، دارایی را به آدرس خود منتقل میکند و گاهی رمز را عوض میکند تا فرصت واکنش کم شود. در نسخههای پیشرفتهتر، حتی درخواست اتصال کیف یا تأیید تراکنش هم به جریان اضافه میشود. هدف نهایی همیشه یکی است: انتقال سریع موجودی قبل از اینکه شما بفهمید چه شده است.
چطور احتمال قربانیشدن را کم کنید؟
دامنه رسمی را در بوکمارک مرورگر ذخیره کنید و از جستجوی عجولانه روی تبلیغات بالای نتایج بپرهیزید. تأیید دومرحلهای مبتنی بر پیامک در برابر تعویض سیمکارت آسیبپذیرتر از اپ Authenticator یا کلید امنیتی است. هرگز کد را در پاسخ به پیام ناشناس نفرستید. اگر صرافی اعلان امنیتی میفرستد، از بوکمارک وارد حساب شوید نه از لینک داخل پیام.
برای مبالغ جدی، فعالکردن برداشت سفید (آدرسهای ازپیشتأییدشده) و هشدار ایمیل برای ورود جدید، لایه دفاعی ارزانی است که بسیاری بعد از خالیشدن حساب آرزویش را دارند. عادت کنید آدرس را بلند در ذهن بخوانید؛ لوگوی آشنا کافی نیست.
اگر در سایت مشکوک رمز وارد کردید
فوراً از دستگاه امن رمز را عوض کنید، همه نشستهای فعال را ببندید، تأیید دومرحلهای را به روش امنتر ارتقا دهید و در صورت امکان دارایی باقیمانده را به کیف خودسرپرست امن منتقل کنید. با پشتیبانی رسمی صرافی—از مسیر بوکمارک—تماس بگیرید و جزئیات دامنه جعلی را گزارش دهید. زمان در این سناریو حیاتی است؛ هر دقیقه تأخیر میتواند به معنای تکمیل برداشت مهاجم باشد.
نکته ظریف دیگر، صفحههای جعلی با آدرس کوتاهشده یا ریدایرکت چندمرحلهای است که ابتدا دامنه بیضرر نشان میدهند و بعد کاربر را به دامنه شبیه صرافی میفرستند. اگر لینک را از پیام باز کردید، به مسیر ریدایرکت و دامنه نهایی دقت کنید. در صورت تردید، آدرس را دستی در مرورگر تایپ کنید یا از بوکمارک همیشگی وارد شوید.
یک نگاه دوباره به نوار آدرس، ارزانترین بیمه در برابر فیشینگ است. در فضای فارسی هم همین الگو برای صرافیهای داخلی و خارجی دیده میشود؛ بنابراین بوکمارک رسمی را جدیتر از هر پیام فوری بگیرید.
بازخورد واقعی
نظرات کاربران
نظرات و گفتوگوی خوانندگان درباره این مطلب
0 نظر تأییدشده
هنوز نظری نیست
اولین نفر باشید و تجربهتان را بنویسید.